понедельник, 24 января 2022 г.

Персональные данные. Итоги 2021 года

 Добрый день, коллеги! Январь - время подведения итогов прошедшего года.

В Федеральный закон "О персональных данных" два раза вносились изменения. 

1. Добавлена статья 23.1. "Федеральный государственный контроль (надзор) за обработкой персональных данных". Она составлена с учетом положений Федерального закона от 31 июля 2020 года N 248-ФЗ "О государственном контроле (надзоре) и муниципальном контроле в Российской Федерации. 

2. Добавлена ссылка на Федеральный закон от 31 июля 2020 года N 258-ФЗ "Об экспериментальных правовых режимах в сфере цифровых инноваций в Российской Федерации", в порядке и на условиях, которые предусмотрены указанными федеральными законами".

С 1 марта 2021 года вступили в силу изменения в Федеральном законе "О персональных данных", касающиеся персональных данных, разрешенных субъектом персональных данных для распространения. Введено определение таких данных. Добавлена статья 10.1. "Особенности обработки персональных данных, разрешенных субъектом персональных данных для распространения".

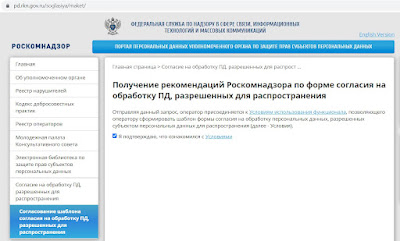
На сайте Роскомнадзора появились рекомендации по по форме согласия на обработку ПД, разрешенных для распространения. Ссылка.


Опубликован перечень объектов контроля (надзора), учитываемых в рамках формирования ежегодного плана контрольных (надзорных) мероприятий, с указанием категории риска в области персональных данных. Ссылка. Там можно поискать свою организацию.

Можно сказать, что это все основные новинки. В следующем посте рассмотрим вопрос распространения персональных данных подробно.

Продолжение следует...

вторник, 18 января 2022 г.

Письмо читателя. ИБ в Узбекистане

Добрый вечер, дорогие коллеги! Год надо начинать с чего-то хорошего, например, с хороших людей. Поэтому я предлагаю вам прочитать интереснейший рассказ о своем пути в ИБ от Антона Ракитского, специалиста по информационной безопасности, ООО «IT-TEAM SERVICE» из г. Ташкент, Узбекистан. Приятного чтения!


О приходе в ИБ и первых шагах в профессии
Т.к. учился в институте связи, то понимал, что работать буду в области, связанной с ИТ. Тем более что во время обучения и институт переименовали из «связи» в «университет информационных технологий».
В информационную безопасность попал вообще случайно. Руководитель дипломного проекта порекомендовал сходить на собеседование к своему бывшему однокурснику, который работал в банке, в отделе ИБ. При первой же встречи произвело впечатление, когда будущие коллеги смотрели в консоль почтового антивируса и видели как приходят письма с зараженными вложениями, детектируются и удаляются. Тогда, в 2003 году, это казалось чем-то невероятным. А ещё спутниковый интернет со скоростью 256 кбит/с. Так получилось, что ещё не окончив институт уже устроился на полставки в банк.

Позже убедился, что очень удачно попал. Ведь ИБ взаимодействовало со всеми ИТ-подразделениями, поэтому пришлось разбираться и с их работой. Уже тогда поражала диспропорция. В департаменте ИТ работало больше ста человек, а в безопасности только четверо. На этот же период пришлись первые волны цифровизации - появился первый дистанционный банкинг, развитие карточных систем. Во все такие проекты внедрения меня и направляли на стажировку и обучение.
Другая большая удача - что удалось побывать почти во всех регионах страны. Руководство решило, что нужно объехать все филиалы и провести внутренний аудит ИБ. Своими силами разработали план и в течение года «катались» по командировкам. Такой «деловой туризм» подействовал очень отрезвляюще. Стало понятно, что многие прожекты, планируемые в головном офисе, до регионов просто не дойдут - нет техники, и, что хуже - грамотных сотрудников. Адекватных быстро переманивали в головной офис или другие компании. Каналы связи тогда тоже оставляли желать лучшего, поэтому большое значение имели именно локальные ИТ-специалисты. Поэтому руководство приняло решение - учить тех что есть и работать с ними. Так впервые пришлось читать лекции. С тех пор ещё больше зауважал труд преподавателей. После пары лекций подряд устаёшь настолько, будто вагоны разгружал. И это ‑ со взрослой и более-менее заинтересованной аудиторией. Как педагоги каждый день работают с детьми - не понимаю.
В те же годы на себе испытал известные многим войны между ИТ и ИБ. Особенно когда на оба департамента выделялся общий бюджет и нужно было выбирать - обновить парк серверов или купить какую-нибудь IDS-систему. Приходилось искать способы объяснить правлению, что это подход «или/или» неправильный. Нужно и то, и это. И если возможность удалённого обслуживания клиентов виделось как конкурентное преимущество, и на это деньги выделялись, то про безопасность всего этого приходилось объяснять на пальцах. До сих пор помню высказывания руководителя финансового департамента - «да кому мы тут нужны, в Азии-то. Мы же не швейцарский банк. Ещё не родился хакер, который нас взломает».
 
Про частный бизнес.
Работа в банке хоть и весьма сложная, но всё-таки рутинная. Поэтому с коллегами приняли решение создать собственную консалтинговую компанию и оказывать услуги по экспертизе ИБ, разработке документов. Занимаемся этим уже более десяти лет. Работа консультантом дала новый взгляд на безопасность. Подтверждается и известная шутка, что «эксперт - любой человек не из нашего города». Когда о проблемах говорит административно независимый человек (аудитор, консультант), то внимания у руководства к этому больше, чем к сотруднику, который про это твердит не первый год.
Не перестаём удивляться, что ИБ сейчас практически везде. У нас в Узбекистане два года назад был принят закон «О персональных данных», а это целая новая сфера/страта ИБ. А ведь никуда не исчезли и вопросы подбора персонала, и безопасность инфраструктуры, кондиционеры, дизель-генераторы, кабельные колодцы, NDA и SLA.
Ну и про «замылившийся глаз» тоже актуально. Постоянно находятся лежащие на поверхности критические уязвимости, которые находятся за пять минут, но не были обнаружены силами предприятия. Из самых анекдотичных случаев - незапароленный Wi-Fi в серверной подсети, стершиеся кнопки кодового замка, выдающие код доступа. Или простейшая уязвимость (инъекция) когда вместо кода подтверждения, оправленного по SMS мы забавы ради вместо кода (которого у нас не могло быть) ввели знак «?» и неправильно написанный скрипт нас «впустил». И таких детских, но от этого ещё более обидных проблем, множество на любом крупном предприятии. Точнее там, где нет системного подхода, того что и называется СМИБ - системы менеджмента информационной безопасности. Поэтому и продолжаю удивляться универсальности стандарта ISO/IEC 27001. Просто бегло пройдясь по его требованиям и «закрыв» хотя бы часть из них можно очень серьезно поднять уровень ИБ.
 
Про статьи.
С первых лет работы в ИБ чуть ли не основным сайтом с русскоязычными новостями был SecurityLab, а публикующиеся там - почти небожителями. Даже познакомившись с некоторыми из них лично (Алексей Лукацкий, Михаил Кадер) это ощущение ещё долгое время не пропадало. Поэтому вдвойне было увидеть там статьи/заметки Ксении Шудровой. «А что, так можно было?» Т.е. молодой и неизвестный автор может так запросто публиковаться рядом с общепризнанными авторитетами? Поэтому, решив попытать счастья и сдать статью в печатный журнал, рискнул обратиться уже к Ксении с предложением о коллаборации. Очень благодарен ей за советы и помощь. Та совместная статья успешно вышла (https://www.itts.uz/news/85-isstart), и, как кажется, актуальная до сих пор. После этого некоторые редакции уже сами выходили на меня с предложением написать на заданные темы.
Как и с преподаванием, открылась истина ‑ мало понимать предмет статьи, нужно ещё суметь оформить это словами. Чтобы хотя бы самому более-менее нравилось. И получается это далеко не всегда.
 
О профессиональном развитии.
Вот и получается, что современный ИБ-специалист чтобы быть в тренде должен периодически что-то писать для СМИ, или хотя бы в блог (https://t.me/ittsuz). Читать лекции, выступать с докладами на конференциях. А ведь ещё и нужно постоянно изучать новинки, читать коллег. А значит - саморазвитием нужно заниматься чуть ли не больше, чем основной работой. Вдвойне везёт тому, кто умеет всё это совмещать.
 
По вопросам сотрудничества и приобретения моих книг (электронных) обращайтесь:
Вконтакте: https://vk.com/shudrova
Facebook: https://www.facebook.com/profile.php?id=100001253566519
telegram: @KseniaShudrova
instagram: @boyarinya_marshmelova 

четверг, 2 декабря 2021 г.

Сколько получает специалист по информационной безопасности?

Добрый день, коллеги! Думаю, многим из нас интересно, сколько же получает средний специалист по информационной безопасности? Конечно, интересно. Чтобы удовлетворить любопытство я провела опрос в своей группе ВК. 

Вот его результаты. Участники - 435 человек.

Общая статистика.


Статистика по зарплатам мужчин.


Статистика по зарплатам женщин. Как мы видим, средние зарплаты женщин немного ниже.


Зависит ли зарплата от возраста? Да, после 35 лет она повыше.


А что насчет Москвы? Сами видите.


Вот такая вот статистика. А сколько получаете вы? Примите участие в опросе.

По вопросам сотрудничества и приобретения моих книг (электронных) обращайтесь:

Вконтакте: https://vk.com/shudrova

Facebook: https://www.facebook.com/profile.php?id=100001253566519

telegram: @KseniaShudrova

instagram: @boyarinya_marshmelova 

понедельник, 29 ноября 2021 г.

Техническая безопасность персональных данных: ответы на вопросы

Добрый день, коллеги! 25 ноября прошла конференция Infobip Privacy Forum. Я участвовала в ней в качестве спикера онлайн. Пригласил меня давний знакомый и гость межблогерских вебинаров Денис Лукаш. Ссылки на вебинары: про взгляд юриста на ИБ , про мессенджеры.


Ссылка на запись трансляции: https://www.forbes.ru/forbes-agenda/446895-konferencia-infobip-privacy-forum-pramaa-translacia

Я участвовала в панельной дискуссии:

Приоритеты технической безопасности персональных данных коммерческих компаний (примерно 5 часов 10 минут время начала беседы в трансляции)

Эксперты по информационной безопасности:

Кристина Боровикова, Старший менеджер, KPMG Cybersecurity&Privacy

Роман Чаплыгин, Директор направления по развитию бизнес-консалтинга Positive Technologies

Александр Веселов, Руководитель направления ГОСТ VPN, Ростелеком-Солар

Ксения Шудрова, RISC, к.т.н.

Сергей Борисов, CISO, Крупная логистическая компания

Модератор Денис Лукаш, DPO Infobip Eurasia

Ниже приведу свои ответы на вопросы

Какой процент от продукта или услуги нужно заложить в ИБ ПДн, Маркетинг или публичное наказание нарушителя может быть все-таки дешевле?

Доля будет зависеть от многих факторов, категории персональных данных, объема базы, количества используемых для доступа устройств, сложности инфраструктуры, количества пользователей, а, главное, важности бизнес-процесса. Безусловно, в некоторых проектах персональные данные играют главную роль и являются источниками прибыли, в таких системах затраты могут быть обоснованно высокими.

Размер бюджета на информационную безопасность персональных данных отдельно можно не выделять, многие мероприятия закрываются из общего бюджета на информационную безопасность, особенно технические. Правильно отмечено, что публичные наказания весьма эффективны, не стоит ими пренебрегать. Такая информация хорошо запоминается, но важно описать подробно, в чем заключалось нарушение.

Если говорить о каких-либо формулах, то можно использовать следующую. Разница между предполагаемой прибылью от внедрения проекта и предполагаемым бюджетом на защиту персональных данных должна быть больше определенного значения. Это значение задаете вы. Если разница меньше нужного значения, то необходимо пересмотреть бизнес-процесс, использовать обезличивание, уменьшить количество пользователей, каналов связи, удаленных подключений.

Для уменьшения затрат можно начать с оптимизации бизнес-процесса, установления его связей с другими бизнес-процессами, с придания ему легитимности, в первую очередь.

Можно использовать те средства защиты информации, которые уже закуплены на предприятии, продумывать, что можно закрыть организационными мерами и как справиться своими силами.

Что касается маркетинга, то безусловно очень важно позиционировать себя в глазах потребителя, но один лишь маркетинг не справится с поддержанием репутации при безответственном отношении к ПДн клиентов и сотрудников. Все мы знаем такие компании, которые красиво представляют себя на рынке, но сарафанное радио говорит держаться от них подальше. Поэтому маркетинг не закроет "дыру в безопасности", однако, может подчеркнуть ваше бережное отношение к личным данным клиента.


Функция ИБ ПДн часто выполняется централизовано. Должен ли кто-то в холдинге из 5-15 компаний получить лицензию ФСТЭК для этого, как можно без лицензий?  Если функцию ИБ выполняет иностранная компания, например, материнская?

Согласно требованиям законодательства РФ лицензия ФСТЭК России для защиты персональных данных может понадобиться в двух случаях:

1. Вы собираетесь оказывать услугу по технической защите конфиденциальной информации другому юридическому лицу.

2. Вы собираетесь своими силами аттестовать свои ИСПДн.

Процедура аттестации для коммерческих организаций не является обязательной. Таким образом, осуществлять защиту ИСПДн в рамках одного юридического лица можно без лицензии. Если речь идет о холдинге, в котором ИБ занимается одна организация, которая собирается оказывать услуги остальным, то лицензия нужна. Но это касается только технической защиты (установка, настройка средств защиты информации). Бумаги можно делать без лицензии.

В заявлении о получении лицензии указывается номер из ЕГРЮЛ или данные об ИП, иностранные лица сделать этого не могут. Хотя и есть законопроект об отмене запрета на выдачу лицензий иностранным лицам, но пока получение лицензии даже на российский филиал не предусмотрено.

Также не стоит забывать, что есть еще один регулятор - ФСБ России, такие лицензии понадобятся, если возникнет потребность в использовании криптографии. А она применяется для защиты каналов связи. В современном мире сложно представить абсолютно автономную систему.

Итак, как понять, нужна ли лицензия ФСТЭК России? Необходимо определить объем работ и узнать их стоимость у лицензиатов. Затем нужно посчитать затраты на получении лицензии:

·       обучение персонала (речь идет о требованиях к образованию);

·       аренда/покупка помещений;

·       аренда/покупка оборудования;

·       покупка специализированной документации;

·       затраты на аттестацию своей системы;

·       оплата госпошлины.

Время ожидания - не менее 45 дней.

Также стоит отметить, что в дальнейшем регулятор будет вас проверять . Хотя срок действия лицензии на ТЗКИ не ограничен, но для ее поддержания придется тратить значительные средства на закупку средств защиты информации, их обновление, обучение персонала, поверку оборудования, поддержание комплекта документов в актуальном состоянии и т.д.


Email, мессенджеры — это ИСПДН? Могут ли коммерческие компании работать с физлицами через них, что учесть?

Сами по себе E-mail и мессенджеры, которые использует компания, не являются ИСПДн. ИСПДн — это широкое понятие и включает в себя как сами персональные данные, так и обеспечивающие их обработку информационные технологии и технические средства. Поэтому почтовые серверы и мессенджеры — это всего лишь инструменты, они являются частью ИСПДн предприятия. Чтобы сделать обработку ПДн клиентов в них законной, она должна осуществляться с согласия (в большинстве случаев). Естественно, речь идет не о письменном согласии. Само участие клиента в диалоге, а точнее инициирование диалога с компанией говорит о согласии на такую обработку. Обязательно нужно разработать политику обработки персональных данных и разместить ее на сайте организации. Также могу посоветовать в начале диалога с клиентом отправлять ссылку на политику.

Есть еще один важный момент при обработке персональных данных в мессенджерах. Это локализация. Законодательство РФ определяет, что основная актуальная база персональных данных российских граждан должна размещаться на российских серверах. Передача данных за границу допустима, но с соблюдением определенных требований безопасности при трансграничной передаче, а также почти всегда исключительно с согласия субъекта.

В заключение хочу сказать, что в любой ситуации обработки персональных данных необходимо придерживаться принципа минимизации собираемых данных, а также использования их исключительно по прямому назначению. Также отмечу, что законом запрещена адресная реклама без предварительного согласия субъекта.


Кристина Боровикова, Старший менеджер, KPMG Cybersecurity&Privacy (слева), Ксения Шудрова (справа)

По вопросам сотрудничества и приобретения моих книг (электронных):

Вконтакте: https://vk.com/shudrova

Facebook: https://www.facebook.com/profile.php?id=100001253566519

telegram: @KseniaShudrova

instagram: @boyarinya_marshmelova 
пятница, 17 сентября 2021 г.

Зачем защищать персональные данные?

 Доброй пятницы, коллеги! Предлагаю вам собственноручно отобранные картинки-вырезки на тему защиты персональных данных. Их можно будет вставлять в ваши презентации для руководства и обосновывать бюджеты на ИБ.

Итак, зачем обрабатывать персональные данные?

Причины на мой взгляд две. Первая - получать выгоду от защиты персональных данных.

1. Безопасность ПДн продавать как услугу:

источник

2. Повышать свою репутацию среди клиентов, например, стать добросовестным оператором:
источник
3. Получить преимущество перед конкурентами, чтобы клиент мог выбрать нас осознанно:
источник
Вторая причина защищать персональные данные - это минимизация рисков.
4. Чтобы не пришлось оплачивать штрафы:
источник
5. Чтобы не пришлось возмещать ущерб за утечку персональных данных:
источник
6. Чтобы субъекты не отзывали свои согласия на обработку персональных данных:
источник

Вконтакте: https://vk.com/shudrova

Facebook: https://www.facebook.com/profile.php?id=100001253566519

telegram: @KseniaShudrova

instagram: @boyarinya_marshmelova

понедельник, 13 сентября 2021 г.

Новый порядок аттестации объектов информатизации

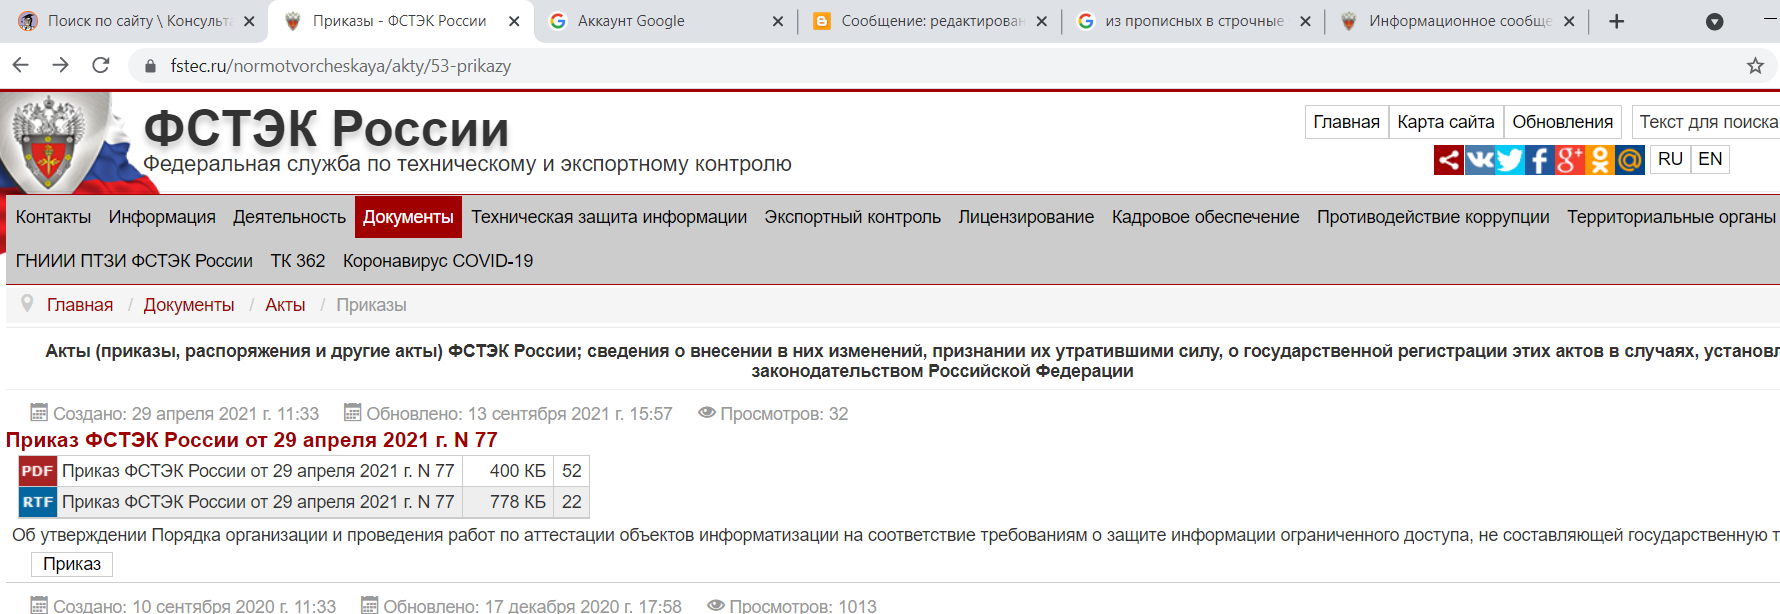
 Добрый день, коллеги! Сегодня на сайте ФСТЭК России появилось информационное сообщение от 2 сентября 2021 г. N 240/24/4303 "Об утверждении порядка организации и проведения работ по аттестации объектов информатизации на соответствие требованиям о защите информации ограниченного доступа, не составляющей государственную тайну". Сам порядок находится в разделе Документы/Акты.

Ссылка на раздел сайта ФСТЭК России

Порядок утвержден Приказом ФСТЭК России № 77 от 29.04.2021, вступил в силу 01 сентября 2021 года и касается аттестации систем, в которых обрабатывается конфиденциальная информация (не составляющая ГТ). 

Порядок может применяться для ИСПДн, если ее владелец решит, что систему нужно аттестовать.


Установлено, что срок проведения работ по аттестации не может превышать 4 месяцев.  Объемная предаттестационная подготовка документов сюда не входит, поэтому срок вполне реальный. В разделе 3 указан состав документации, которую нужно предоставить органу по аттестации, список довольно внушительный.
Сам орган по аттестации готовит программу и методики аттестационных испытаний, заключение по результатам аттестационных испытаний, протоколы аттестационных испытаний и аттестат соответствия требованиям по защите информации. Содержание этих документов подробно рассматривается в порядке. 
Важно отметить, п. 31 - аттестат соответствия выдается на весь срок эксплуатации объекта информатизации.

В приложениях приведены формы основных документов (технического паспорта, акта классификации, аттестата соответствия). Обратите внимание на содержание разделов.

Вконтакте: https://vk.com/shudrova

Facebook: https://www.facebook.com/profile.php?id=100001253566519

telegram: @KseniaShudrova

instagram: @boyarinya_marshmelova


пятница, 25 июня 2021 г.

Персональные данные: оператор, субъект и регулятор, а может интегратор, как понять всех?

Добрый день, коллеги! Сегодня я хотела бы поднять давно мучающую меня тему: насколько специалисты по ИБ предвзяты во взгляде на защиту персональных данных? В основном мы представляем интересы оператора, реже - организации, оказывающей услуги по информационной безопасности. Достаточно ли этого? Давайте рассуждать вместе.

С какой стороны на персональные данные смотрю я? С 2009 года приходилось быть работником на разных предприятиях, даже в организации, оказывающей услуги. Но большую часть моего опыта составляет работа в интересах операторов. Книги написаны также с целью помочь работникам операторов, им же посвящены выступления и посты. Точка регулятора известна мне из небольшого личного опыта общения, а также из обширного опыта коллег (спасибо всем, кто делится личным, дальше моей головы информация не уходит). 

А что с субъектом? Так как каждый из нас им является, то полагаю, что точку зрения субъекта интуитивно мы все понимаем. Когда-то я даже писала статьи для проекта Росконтроль, посты в Инстаграм на тему "просто о ваших персональных данных". 

И все равно каждый раз, когда ко мне обращаются с вопросами, то мысленно ответы я подбираю из 4 отдельных архивов: "Ответы для субъектов", "Ответы для специалистов", "Ответы по проверкам" и "Как заработать на услугах по защите ПДн". Со временем стало ощущаться некое расчетверение моей личности. Приведу пример.

На подъезде висит список должников ЖКХ. Что с этим делать?

Позиция для субъекта. Это незаконно, ссылаясь на положения ФЗ 152 "О персональных данных" обратитесь с требованием убрать данные о вас, можно даже судиться.

Позиция для оператора. Если вы хотите легализовать такие списки, то вам нужно обезличить информацию в них (например, указать общий долг по подъезду), либо собрать согласия со всех жильцов, либо обращаться к каждому должнику напрямую.

Позиция по проверкам. Надо смотреть судебную практику, но я вам сразу скажу, она однозначна: список вешать нельзя.

Позиция для оказывающих услуги. Предложите альтернативу: разработать форму согласия на распространение и другие документы.

И вот стала меня мысль беспокоить: а на чьей стороне я?

Конечно, как субъект, я не могу быть за вопиющие нарушения и необоснованный сбор информации. Как специалист и блогер я на стороне оператора и против раздувания бюджета на информационную безопасность. Как человек, ценящий порядок и "контроль фрик", я рада, что есть регуляторы, которые за всем присматривают. Как человеку "давно и бескорыстно любящему деньги" мне понятны мысли о желании заработать. 

Должно быть что-то общее, четыре части паззла под названием "Защити персональные данные" должны сложиться. 

Я искала, что бы это могло быть? Все, что нашла - это инициатива от Роскомнадзора "Кодекс добросовестных практик. На 25.06.21 в ней состоит 9621 организация, а в реестре операторов находится 425 816 организаций. Чуть больше 2%. 

Мне захотелось заняться вопросом объединения интересов субъекта и бизнеса. Сейчас, когда мы видим, как тут и там возникают все новые базы данных с информацией о нас (в том числе с данными о состояния здоровья), эта задача стала очень актуальной. Мы больше не можем рассуждать лишь с позиции "самого быстрого и дешевого способа защиты", "бумажек достаточно". Нужен системный подход. Защита персональных данных становится чем-то вроде экологии, больше нельзя осуществлять ее "для галочки".

Это такая большая и сложная мысль, что я думала ее несколько месяцев и ни к чему конкретно не пришла. Но некоторые идеи появились. 

1. В блоге и группе ВК постараюсь отвечать на вопросы также с точки зрения субъекта, для баланса, так сказать.

2. Ранее мы с Сергеем Борисовым говорили об идее пригласить Дениса Лукаша. Денис предложил рассмотреть интересные вопросы по защите персональных данных с точки зрения бизнеса. Думаю, такой подход будет шире, чем погружение лишь в профессиональные нюансы для специалистов по информационной безопасности. Узнаем о юридической стороне вопроса. (Дата и время межблогерского вебинара уточняется)

3. ... Укажите ваш вариант. Я серьезно, думаю, что это как раз тот случай, когда вы можете смело писать мне. Давайте вместе создадим "новый мир", в котором будут уживаться все точки зрения на защиту персональных данных.

Вконтакте: https://vk.com/shudrova

Facebook: https://www.facebook.com/profile.php?id=100001253566519

telegram: @KseniaShudrova

instagram: @boyarinya_marshmelova


Гималаи. Рассвет в горах. Н.К. Рерих. Источник